Alerta de vulnerabilidades: control de acceso y videovigilancia bajo la lupa en 2026
Publicada el 09/10/2026
Durante 2026, vulnerabilidades relevantes afectaron sistemas de control de acceso, biometría, citofonía y videovigilancia de marcas ampliamente utilizadas.
Los sistemas de seguridad electrónica están cada vez más conectados a redes IP, servidores, aplicaciones móviles y plataformas de administración centralizada. Esa integración entrega nuevas capacidades, pero también transforma cámaras, grabadores y controles de acceso en equipos que requieren una gestión de ciberseguridad permanente.
Durante 2026, fabricantes como Hikvision, Suprema, ZKTeco, Honeywell, LenelS2, Dahua y TP-Link publicaron avisos relacionados con vulnerabilidades que van desde la falsificación de credenciales hasta exposición de contraseñas, escalamiento de privilegios y pérdida temporal de disponibilidad.
No todas tienen el mismo riesgo práctico. Algunas pueden explotarse remotamente sin autenticación, mientras otras requieren estar dentro de la red local, disponer previamente de una cuenta o incluso tener acceso físico al equipo.
Hikvision: tarjetas M1 y permisos indebidos en HikCentral
El 10 de septiembre, Hikvision publicó dos vulnerabilidades relacionadas con control de acceso.
La primera, CVE-2026-85544, afecta a 13 modelos de citófonos y frentes de calle de las familias DS-KV y DS-KD.
La vulnerabilidad está relacionada con la configuración criptográfica utilizada por la función de tarjeta principal M1. Bajo determinadas condiciones locales o de interacción física con el dispositivo, un atacante podría obtener información que permita falsificar una tarjeta principal legítima y posteriormente adquirir permisos para emitir otras tarjetas.
La vulnerabilidad recibió una puntuación CVSS 5,2, severidad media. Es importante señalar que no debe interpretarse como una vulnerabilidad explotable directamente desde cualquier punto de Internet.
Hikvision corrigió el problema eliminando la función de tarjeta principal en las versiones actualizadas de los productos afectados.
Aunque su puntuación CVSS no es crítica, el caso es particularmente interesante para el control de acceso físico: una vulnerabilidad informática termina afectando directamente la confianza depositada en una credencial utilizada para abrir puertas.
La segunda vulnerabilidad, CVE-2026-85545, afecta a HikCentral Access Control V2.5.0 y versiones anteriores.
Un usuario autenticado con privilegios bajos puede llamar interfaces API para las que su rol no debería tener autorización.
La vulnerabilidad tiene una puntuación CVSS 7,1, severidad alta, y fue corregida en HikCentral Access Control V2.5.1.
En este caso el atacante necesita disponer previamente de una cuenta válida, pero una vez dentro del sistema podría acceder a funciones superiores a las que le fueron asignadas.
Suprema BioStar: respaldos expuestos y credenciales de Active Directory
Suprema también enfrentó durante 2026 vulnerabilidades importantes en su plataforma BioStar.
La más crítica es CVE-2026-9508, publicada en mayo.
Afecta a BioStar 2 desde la versión 2.9.3 hasta la 2.9.11 y recibió una puntuación CVSS 10,0 bajo CVSS 4.0.
El problema aparece cuando los archivos de respaldo son configurados dentro del directorio web de NGINX. Bajo esa condición, un atacante con acceso de red puede descargar directamente los archivos ZIP de respaldo sin autenticarse.
Un respaldo de una plataforma de control de acceso puede contener información especialmente sensible y facilitar posteriormente acceso no autorizado a bases de datos, suplantación del servidor o movimientos hacia otros sistemas de la red.
Suprema corrigió la vulnerabilidad en BioStar 2 v2.9.12.
En septiembre apareció además CVE-2026-31278.
Esta vulnerabilidad afecta a BioStar 2 anterior a 2.9.12 y BioStar X anterior a 1.0.2 y permite obtener en texto claro las credenciales de una cuenta de servicio utilizada para integración con Active Directory mediante una solicitud especialmente construida.
El riesgo es diferente al caso anterior, pero puede ser incluso más amplio desde el punto de vista corporativo: comprometer una cuenta utilizada contra Active Directory puede permitir que el incidente salga del sistema de control de acceso y alcance otros servicios de la organización.
En soluciones biométricas existe además otro elemento importante. Estas plataformas pueden administrar rostro, huellas u otros identificadores biométricos, información que requiere una protección especialmente cuidadosa.
ZKTeco: un puerto no documentado expone credenciales de cámaras
En mayo, CISA publicó el aviso ICSA-26-139-04 relacionado con CVE-2026-8598.
La vulnerabilidad afecta específicamente a cámaras basadas en la solución ZKTeco SSC335-GC2063-Face-0b77, por lo que no corresponde generalizarla a todo el catálogo CCTV de ZKTeco.
El problema consiste en un puerto no documentado utilizado para exportar configuraciones.
Ese servicio puede ser utilizado sin autenticación y permite obtener información sensible, incluyendo servicios habilitados y credenciales de las cuentas de las cámaras.
La vulnerabilidad recibió una puntuación CVSS 9,1, crítica.
ZKTeco corrigió el problema en el firmware V5.0.1.2.20260421 y recomienda actualizar a esa versión o una posterior.
Este tipo de vulnerabilidad demuestra por qué una cámara IP no debe entenderse solamente como un elemento óptico. También es un computador conectado a la red, ejecutando servicios, almacenando usuarios y procesando credenciales.
Honeywell: modificar el correo de recuperación sin autenticación
En febrero fue publicada CVE-2026-1670, relacionada con cámaras CCTV de Honeywell.
Honeywell confirmó en su revisión de seguridad que el modelo I-HIB2PI-UL se encontraba afectado.
La vulnerabilidad permite utilizar una API sin autenticación para modificar el correo electrónico asociado al proceso de recuperación de contraseña.
Su puntuación es CVSS 9,8 en CVSS 3.1, clasificada como crítica.
Modificar el correo de recuperación no significa automáticamente controlar la cuenta, pero puede convertirse en un mecanismo para secuestrarla utilizando posteriormente el procedimiento normal de recuperación de contraseña.
Honeywell desarrolló un parche y recomienda mantener estos dispositivos dentro de redes protegidas mediante firewall y sin exposición directa a redes no confiables.
LenelS2 NetBox: una vulnerabilidad heredada del kernel Linux
En agosto, Honeywell publicó una alerta para LenelS2 NetBox y NetBox Global relacionada con CVE-2026-31431, conocida como Copy Fail.
Aquí existe una diferencia importante respecto de las vulnerabilidades anteriores.
No se trata originalmente de una falla desarrollada dentro de NetBox. Es una vulnerabilidad del kernel Linux utilizada por estos appliances.
La falla permite que un usuario local con bajos privilegios escale hasta privilegios superiores, pudiendo alcanzar acceso root.
Por esa razón, no puede explotarse directamente desde Internet por sí sola: el atacante debe disponer previamente de alguna forma de ejecución local o acceso al sistema.
El caso demuestra que mantener actualizado un sistema de seguridad no significa solamente actualizar la aplicación de control de acceso. También importa el sistema operativo y los componentes sobre los cuales funciona.
Dahua: reinicio remoto y denegación de servicio
En junio, Dahua publicó CVE-2026-29116, con una puntuación CVSS 8,7.
La vulnerabilidad afecta a determinados modelos de cámaras IP, PTZ, NVR, XVR, EVS, citófonos, terminales interiores, equipos de control de acceso y cámaras térmicas con versiones construidas antes del 26 de marzo de 2026.
Un atacante remoto no autenticado puede enviar un paquete especialmente preparado que provoca una excepción en el dispositivo y genera un reinicio inesperado.
El resultado es una denegación de servicio.
El atacante no necesita necesariamente acceder a las imágenes ni modificar configuraciones para producir daño. Basta con impedir que el dispositivo continúe prestando el servicio para afectar una parte del sistema de seguridad.
En una cámara puede significar pérdida temporal de vigilancia. En un grabador puede significar interrupción de la grabación. Y en determinados componentes de control de acceso puede afectar la disponibilidad del servicio asociado.
TP-Link Tapo: saltarse la autenticación desde la red local
TP-Link publicó en agosto un aviso de seguridad para Tapo C120 V1 y Tapo C200 V5.
La vulnerabilidad CVE-2026-15315 permite a un atacante ubicado dentro de la misma red local aprovechar debilidades en el proceso de autenticación y obtener un token de sesión administrativo.
El atacante podría posteriormente realizar acciones de administración sin autorización y provocar también interrupciones temporales del servicio.
La puntuación publicada es CVSS 8,7 bajo CVSS 4.0.
En Tapo C200 V5 la corrección está incluida en el firmware V5_1.4.6 Build 260709 Rel.27675n.
El requisito de estar dentro de la red local reduce considerablemente el riesgo frente a una vulnerabilidad explotable directamente desde Internet, pero no la vuelve irrelevante.
En instalaciones donde cámaras, computadores, Wi-Fi de usuarios y otros equipos comparten una misma red sin segmentación, obtener presencia dentro de la LAN puede ser bastante menos difícil de lo que parece.
Una vulnerabilidad de 2017 vuelve a demostrar el problema
Uno de los antecedentes más importantes de 2026 no corresponde a una vulnerabilidad nueva.
El 5 de marzo de 2026, CISA incorporó CVE-2017-7921 de Hikvision a su catálogo Known Exploited Vulnerabilities, utilizado para registrar vulnerabilidades sobre las cuales existe evidencia de explotación activa.
La falla había sido divulgada casi nueve años antes.
Esto muestra uno de los mayores problemas de la seguridad electrónica: un equipo puede seguir funcionando perfectamente durante diez años y, precisamente por eso, nadie vuelve a tocarlo.
Mientras una cámara siga entregando imagen, resulta fácil olvidar que internamente continúa ejecutando firmware antiguo.
Desde el punto de vista operativo puede parecer un equipo completamente funcional.
Desde el punto de vista de ciberseguridad puede llevar años vulnerable.
El puntaje CVSS no cuenta toda la historia
Comparar solamente los números CVSS puede llevar a conclusiones incorrectas.
Una vulnerabilidad con puntuación 9,8 que necesita acceso a la red local puede representar un riesgo diferente a una falla 8,7 expuesta directamente a Internet.
También importa si requiere autenticación previa, interacción física, una cuenta de bajo privilegio o alguna configuración específica del sistema.
Por eso, evaluar una vulnerabilidad debería considerar al menos el vector de ataque, exposición del dispositivo, autenticación necesaria y consecuencia final.
Para un integrador de seguridad electrónica esto significa conocer no solamente qué equipos instaló, sino también qué versión de firmware tienen y cómo están conectados a la red.
Del Wiegand a OSDP
También existen avances destinados a reducir problemas históricos del control de acceso.
El 23 de septiembre, la Security Industry Association y AMAG Technology anunciaron un nuevo programa de formación y certificación especializado en OSDP, Open Supervised Device Protocol.
El objetivo es ampliar el conocimiento técnico necesario para diseñar, instalar, configurar y mantener sistemas basados en OSDP.
El programa destaca especialmente las ventajas frente a tecnologías heredadas como Wiegand, incluyendo mayor seguridad, interoperabilidad y capacidad de supervisión de las comunicaciones.
Durante décadas, numerosos sistemas de control de acceso utilizaron Wiegand entre lectores y controladores. Su simplicidad permitió una enorme adopción, pero también dejó limitaciones de seguridad que las tecnologías actuales buscan superar.
El mantenimiento de seguridad ya no puede limitarse a limpiar cámaras
Para empresas mantenedoras e integradores aparece un desafío adicional.
El mantenimiento tradicional de un sistema podía concentrarse en verificar cámaras, fuentes, discos, lectores, puertas y comunicaciones.
Hoy también debería existir un inventario de versiones de firmware y software por cliente, conocer qué productos llegaron a fin de vida y revisar periódicamente los avisos PSIRT de los fabricantes.
La actualización de firmware tampoco debería realizarse a ciegas. Debe existir respaldo de configuraciones, verificación de compatibilidad y pruebas posteriores a la actualización.
Pero dejar equipos indefinidamente sin actualizar tampoco puede considerarse una estrategia de seguridad.
El caso de una vulnerabilidad publicada en 2017 y confirmada como explotada activamente en 2026 resume perfectamente el problema:
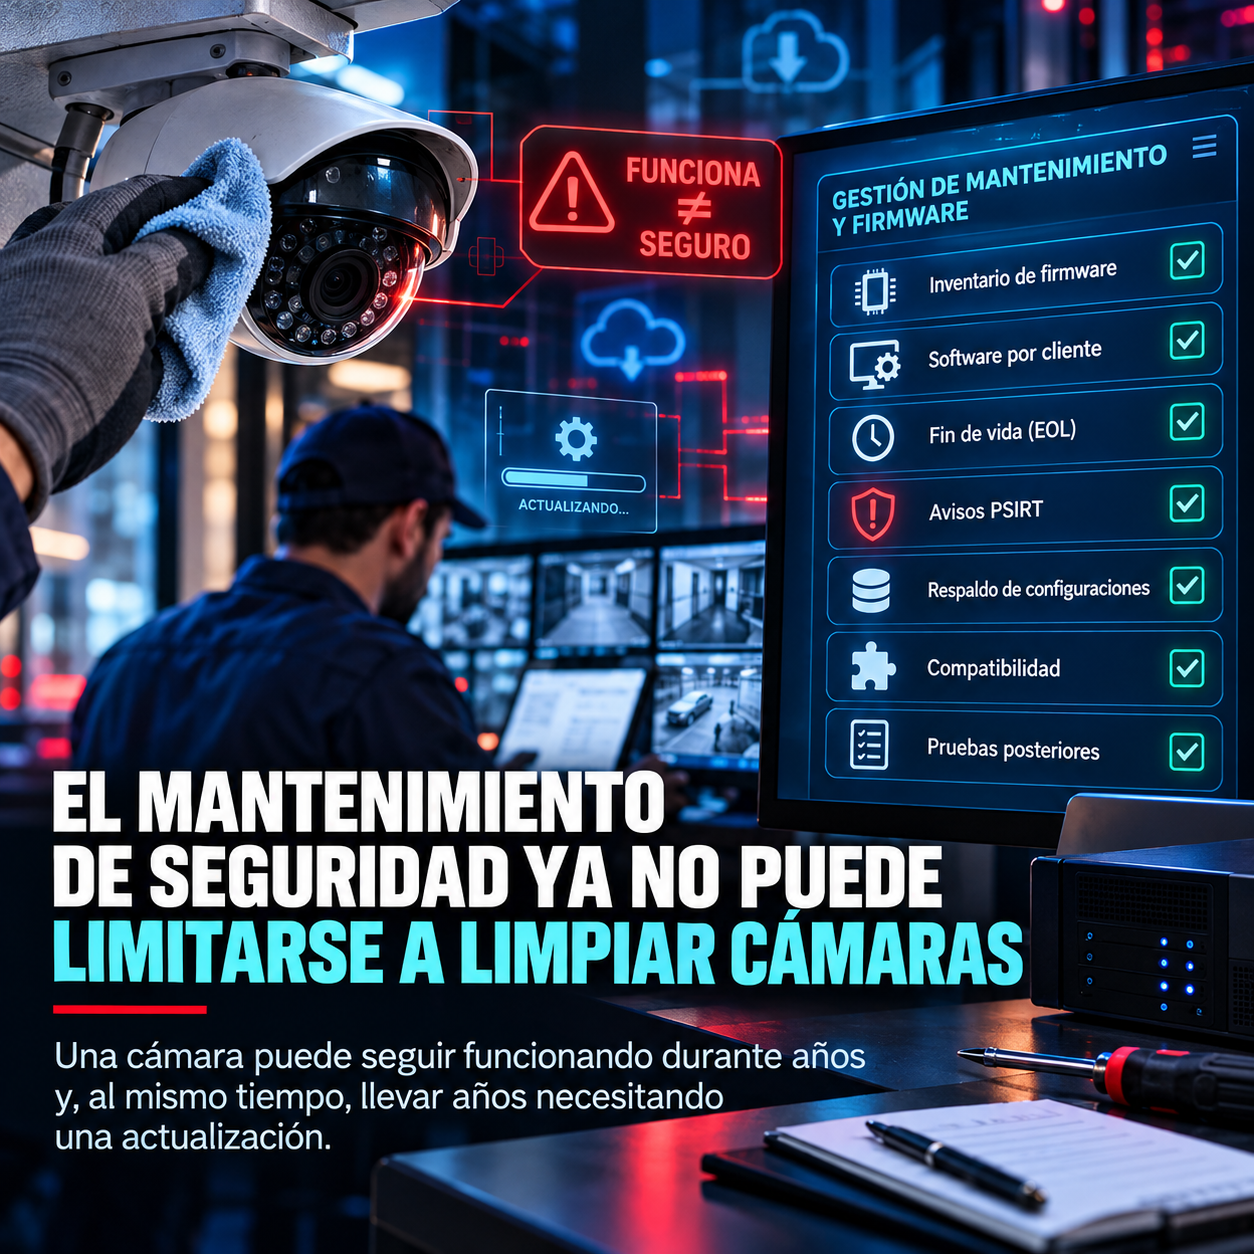
una cámara puede seguir funcionando durante años y, al mismo tiempo, llevar años necesitando una actualización.
Fuentes
- Hikvision — vulnerabilidades en productos de intercomunicación:
- Hikvision — vulnerabilidad en HikCentral Access Control:
- INCIBE / Suprema BioStar — CVE-2026-9508:
- Suprema — BioStar 2 v2.9.12:
- CVE-2026-31278 — Suprema BioStar 2 / BioStar X:
- CISA — ZKTeco, ICSA-26-139-04:
- ZKTeco — aviso de seguridad:
- Honeywell — CVE-2026-1670:
- Honeywell Product Security — LenelS2 NetBox / CVE-2026-31431:
- Dahua PSIRT — CVE-2026-29116:
- TP-Link — Tapo C120 y C200, CVE-2026-15315 y CVE-2026-15316:
- CISA — catálogo Known Exploited Vulnerabilities, CVE-2017-7921:
- Security Industry Association — programa OSDP con AMAG Technology, 23 de septiembre de 2026: