Ley 21.719: Gobierno propone postergar un año su entrada en vigencia
Publicada el 08/10/2026
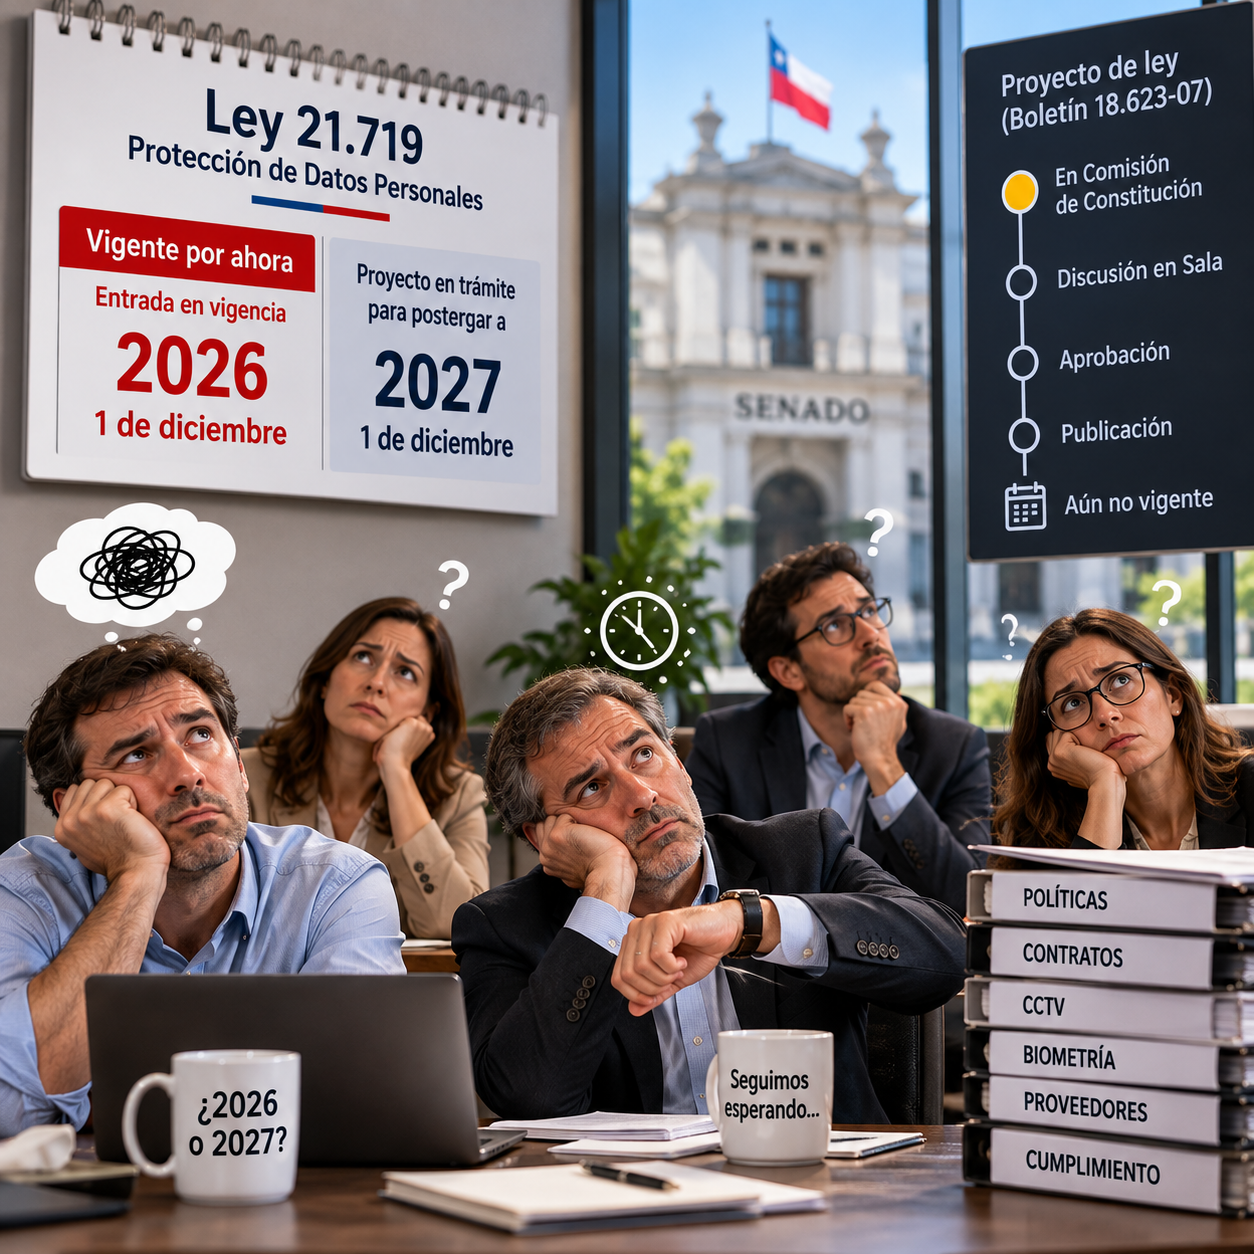
El Gobierno presentó un proyecto para postergar hasta diciembre de 2027 la entrada en vigencia de la Ley 21.719. La iniciativa busca dar más tiempo para implementar la nueva institucionalidad y regulación, pero mientras no sea aprobada y publicada, la ley mantiene su entrada en vigencia para diciembre de 2026.
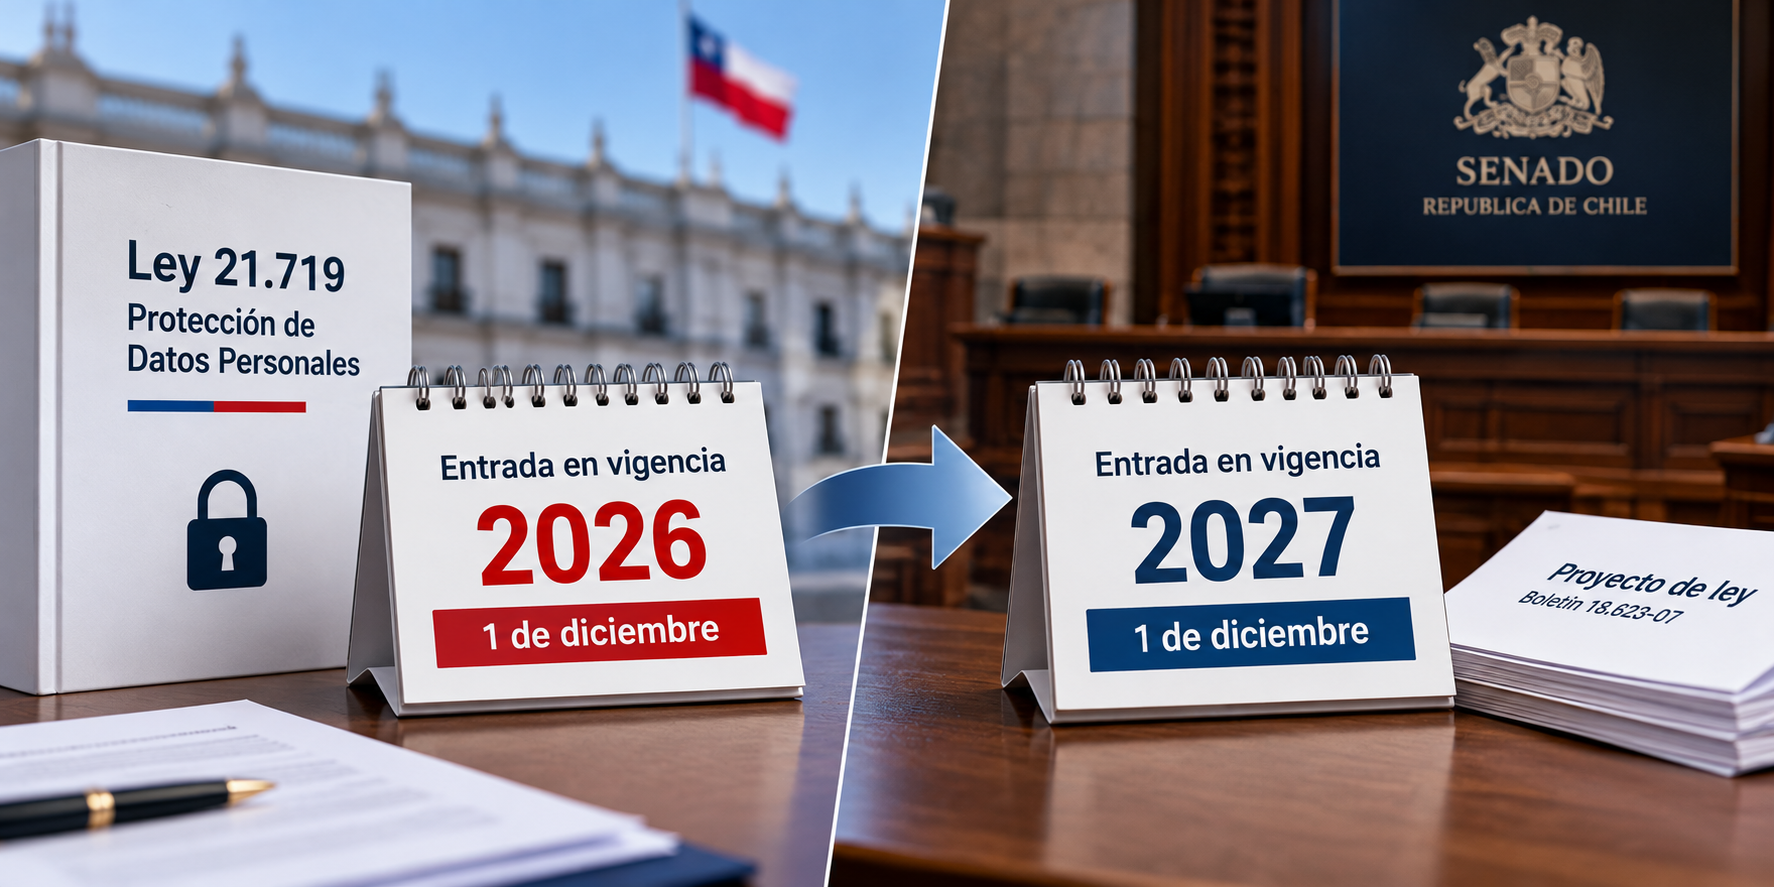
El Gobierno ingresó el 1 de septiembre de 2026 al Senado un proyecto de ley, correspondiente al Boletín 18.623-07, que propone postergar en un año la entrada en vigencia de la Ley 21.719, que regula la protección y el tratamiento de los datos personales y crea la Agencia de Protección de Datos Personales.
La legislación actualmente contempla su entrada en vigencia el 1 de diciembre de 2026. El proyecto propone trasladar esa fecha al 1 de diciembre de 2027.
La iniciativa no se limita a modificar el calendario. También propone ampliar de tres a cinco integrantes el Consejo Directivo de la Agencia de Protección de Datos Personales y modificar los plazos para su nombramiento, buscando avanzar en la instalación de la institucionalidad antes de que el nuevo régimen comience a aplicarse plenamente.
Una implementación que llega atrasada
La propuesta de postergación aparece en medio de dificultades para poner en funcionamiento la nueva institucionalidad.
A comienzos de 2026, la Ley 21.806 modificó las normas transitorias de la Ley 21.719 para adelantar la instalación de la Agencia de Protección de Datos Personales y de su Consejo Directivo, permitiendo avanzar en su implementación antes de la entrada en vigencia general de la nueva regulación.
Sin embargo, en mayo el Senado no reunió los dos tercios necesarios para aprobar la propuesta de consejeros presentada por el Ejecutivo, por lo que la conformación del Consejo Directivo quedó pendiente.
A esto se suma el desarrollo de la normativa necesaria para implementar la ley. Según informó AmCham Chile a fines de agosto, de once normas consideradas prioritarias para su implementación, solo una había sido dictada.
Estos retrasos forman parte del contexto en que el Ejecutivo decidió solicitar un año adicional para la entrada en vigencia del nuevo régimen.
La postergación todavía no está vigente
La presentación del proyecto no modifica por sí sola la fecha de entrada en vigencia de la Ley 21.719.
Mientras el proyecto no complete su tramitación legislativa, sea aprobado y posteriormente publicado como ley, continúa vigente el calendario actualmente establecido: 1 de diciembre de 2026.
Esto resulta especialmente relevante para las organizaciones que ya se encuentran preparando sus procesos, contratos y sistemas para cumplir con la nueva regulación. La existencia de un proyecto de postergación no debería confundirse con una postergación ya aprobada.
Qué cambia para la seguridad electrónica
La nueva regulación tiene efectos directos sobre numerosos sistemas utilizados habitualmente por la industria de seguridad electrónica.
Una imagen que permite identificar a una persona constituye un dato personal. Lo mismo puede ocurrir con una patente vehicular cuando permite vincular información con una persona natural identificada o identificable, así como con los registros generados por sistemas de control de acceso.
La situación adquiere especial importancia en los sistemas biométricos. La Ley 21.719 incluye expresamente dentro de los datos personales sensibles a los datos biométricos utilizados con la finalidad de identificar de manera unívoca a una persona.
Por ello, tecnologías como el reconocimiento facial, la identificación mediante huella digital o iris requieren especial atención. No se encuentran en la misma categoría jurídica que una grabación convencional de CCTV o un registro LPR: la biometría utilizada para identificación está expresamente considerada como dato sensible.
Para el sector, esto significa que cámaras, grabadores, plataformas VMS, sistemas de control de acceso, lectores biométricos, soluciones LPR, servicios de monitoreo y plataformas cloud pueden formar parte de procesos donde existe tratamiento de datos personales.
También obliga a distinguir el rol que cumple cada participante. Un integrador que únicamente instala y configura equipamiento no necesariamente ocupa la misma posición que un proveedor que posteriormente mantiene acceso remoto, administra una plataforma, almacena información o realiza monitoreo por cuenta del cliente.
Un régimen sancionatorio considerablemente más exigente
La Ley 21.719 también establece un régimen de infracciones y sanciones considerablemente más fuerte que el existente.
Las multas pueden alcanzar las 20.000 UTM. En caso de reincidencia, pueden elevarse hasta tres veces el monto de la infracción y, para empresas que no sean de menor tamaño que reincidan en infracciones graves o gravísimas, pueden alcanzar hasta el 2% o 4% de los ingresos anuales, respectivamente.
La relevancia económica del nuevo régimen ayuda a explicar por qué su implementación requiere no solamente la adaptación de las organizaciones que tratarán datos personales, sino también que la Agencia, sus autoridades y la regulación complementaria estén funcionando adecuadamente.
Un año adicional que todavía depende del Congreso
El proyecto presentado por el Gobierno busca entregar ese tiempo adicional, trasladando el inicio del nuevo régimen hasta diciembre de 2027.
Sin embargo, hasta que el Congreso apruebe la modificación y esta sea publicada, las empresas deben considerar jurídicamente vigente la fecha del 1 de diciembre de 2026.
Para la industria de seguridad electrónica, la eventual postergación cambia el calendario, pero no el problema de fondo. La expansión de la videovigilancia, la biometría, el control de acceso, LPR, servicios cloud y plataformas conectadas hace que una parte creciente de las soluciones del sector participe directamente en el tratamiento de datos personales.
La discusión legislativa determinará cuándo comenzará a aplicarse plenamente el nuevo régimen. La necesidad de entender qué datos procesan estos sistemas, en cambio, ya existe.