Operación CameraSwarm: atacante tomó control de 14.530 cámaras Dahua en 35 días
Publicada el 08/10/2026
Investigadores de Hunt.io documentaron una campaña que comprometió más de 14.500 cámaras Dahua mediante ataques a credenciales, vulnerabilidades conocidas y acceso P2P, incluso en equipos detrás de NAT.
La investigación fue posible porque el propio atacante dejó expuesto un directorio de trabajo. El 23 de julio, Hunt.io recuperó desde ese servidor 407 MB de información, distribuidos en 2.616 archivos y 234 subdirectorios, lo que permitió reconstruir las herramientas utilizadas y diferentes etapas de la operación.
Tres caminos distintos para llegar a las cámaras
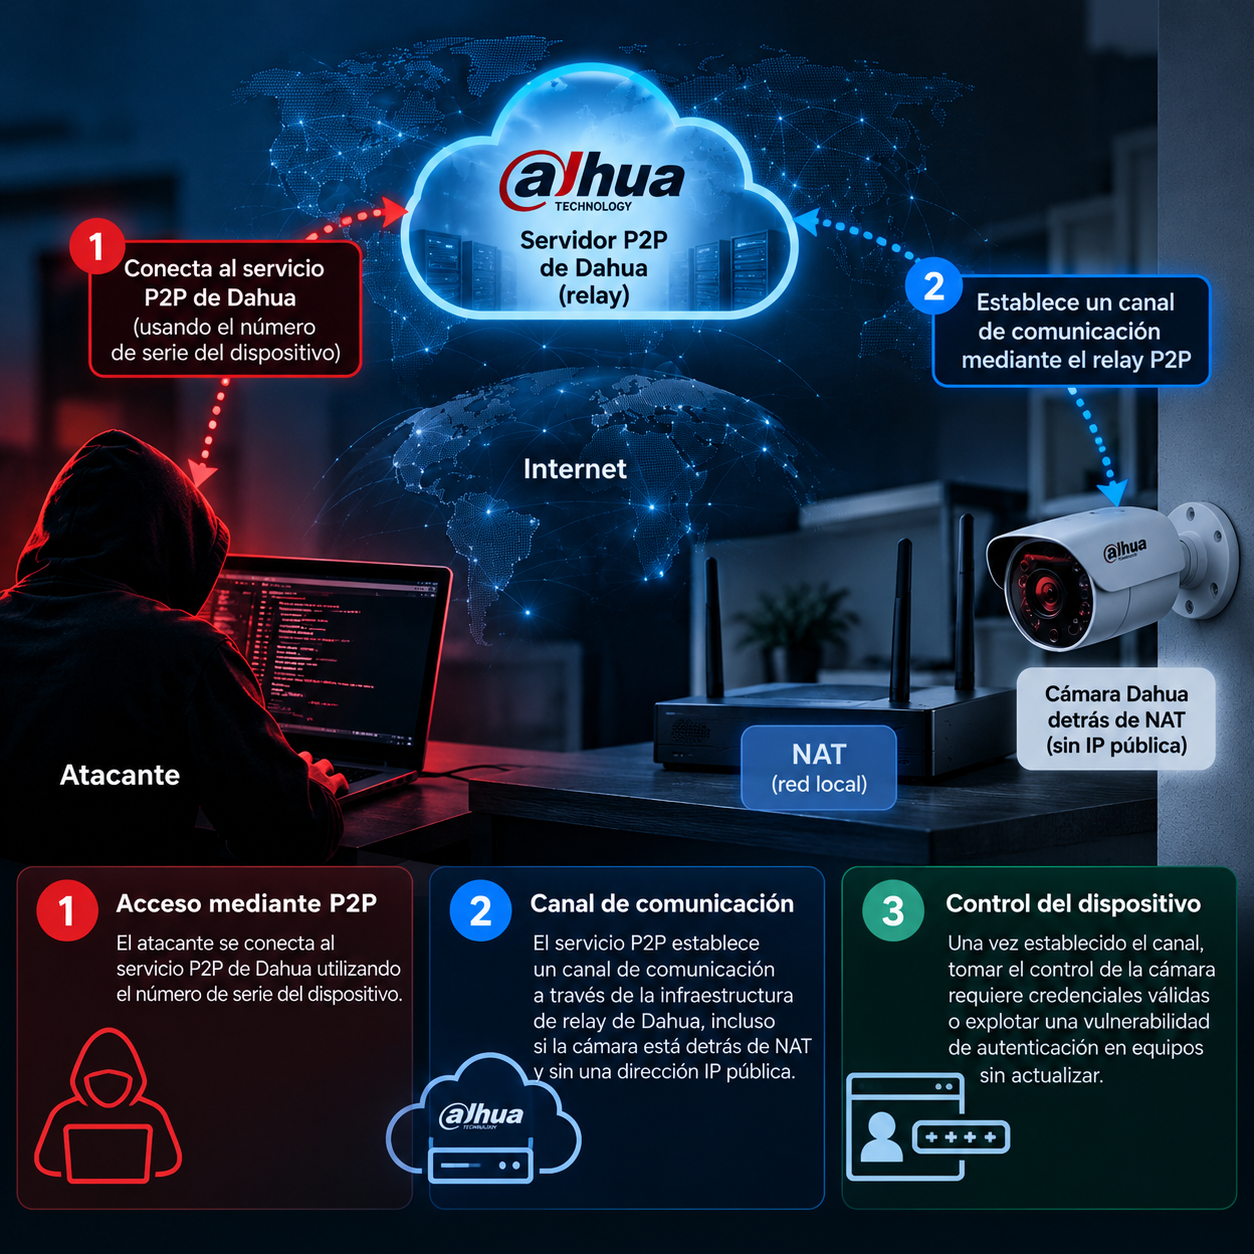
El último mecanismo es especialmente relevante porque demuestra que un dispositivo detrás de NAT no necesariamente está aislado de accesos externos. El servicio P2P permite establecer comunicación mediante la infraestructura de relay de Dahua utilizando el número de serie del dispositivo. Una vez establecido ese canal, tomar el control de la cámara todavía requiere credenciales válidas o explotar una vulnerabilidad de autenticación en equipos que permanezcan sin actualizar.
Persistencia y cuentas no autorizadas
En 1.923 cámaras, Hunt.io encontró una cuenta persistente denominada p2pwn, instalada después de conseguir acceso administrativo. La cuenta estaba almacenada independientemente de la contraseña principal, por lo que simplemente cambiar la contraseña del administrador no era suficiente para eliminarla. En los firmware analizados por los investigadores, esta persistencia podía incluso mantenerse después de determinados restablecimientos de fábrica.
Sin embargo, las vulnerabilidades CVE-2021-33044 y CVE-2021-33045 no son nuevas. Dahua publicó correcciones para ellas en 2021, por lo que su explotación depende de que existan equipos que continúen utilizando firmware vulnerable. Hunt.io recomienda aplicar las actualizaciones correspondientes y mantener los dispositivos en la versión de firmware más reciente.
La investigación detectó además otro mecanismo de acceso: herramientas capaces de generar códigos de recuperación offline a partir del número de serie. Estos códigos podían utilizarse independientemente de las credenciales almacenadas en el dispositivo. Según Dahua, al actualizar el firmware los atacantes dejan de poder generar códigos válidos y los códigos emitidos anteriormente son renovados e invalidados progresivamente.
Notificación al fabricante
El 10 de agosto de 2026, Hunt.io notificó los hallazgos al PSIRT de Dahua y a los CERT nacionales correspondientes. La publicación de la investigación se mantuvo bajo TLP:AMBER hasta el 18 de agosto.
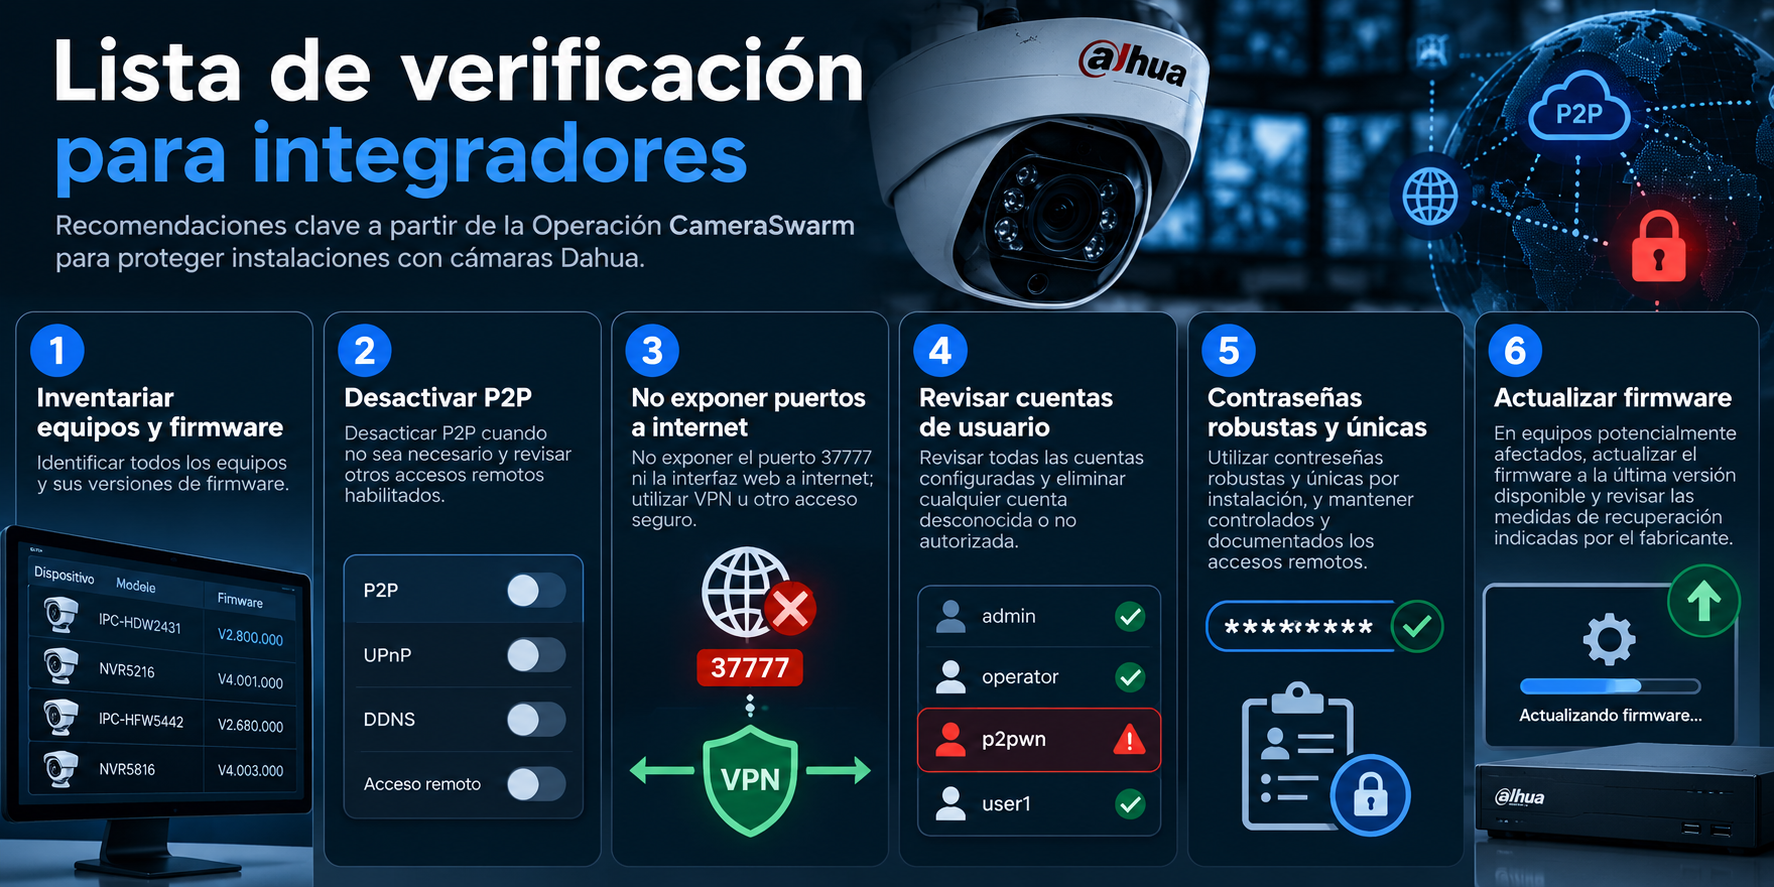
Entre las principales medidas de mitigación se encuentran revisar las cuentas configuradas en los dispositivos, eliminar cuentas no autorizadas, actualizar el firmware, corregir las vulnerabilidades conocidas y desactivar P2P cuando el servicio no sea necesario. Hunt.io también recomienda que el puerto 37777 no sea accesible desde fuera del perímetro de la organización.
Por qué importa en Chile
Dahua y sus marcas OEM tienen presencia en el mercado nacional, por lo que las vulnerabilidades y técnicas descritas en CameraSwarm son relevantes para instalaciones locales. El caso refuerza la necesidad de revisar firmware, servicios P2P, exposición a internet y políticas de contraseñas.
También deja una enseñanza importante para integradores y responsables de seguridad: revisar únicamente qué puertos están publicados hacia internet no permite determinar toda la superficie de acceso remoto de una instalación. Los servicios P2P y otras plataformas de acceso mediante nube deben formar parte de la revisión de seguridad.
Fuentes
Hunt.io — fuente primaria, 18-08-2026: Operation CameraSwarm: Over 14,000 Dahua cameras compromised across Ukraine and Russia. Es la investigación original y respalda las cifras de 14.530+, los tres vectores, P2P, p2pwn, códigos de recuperación y mitigaciones.
- Dahua PSIRT — fuente oficial del fabricante: DHCC-SA-202106-001: Identity authentication bypass vulnerability found in some Dahua products. Es el advisory oficial para CVE-2021-33044 y CVE-2021-33045, publicado originalmente en 2021 y posteriormente actualizado. Dahua Technology
The Hacker News — 19-08-2026: Hackers Compromised 14,500+ Dahua Devices Using Credential Attacks, Auth Bypasses, and P2P. Esta es especialmente útil porque incluye la respuesta de Dahua a CameraSwarm, incluida la recomendación de factory reset completo y actualización de firmware. The Hacker News
Security Affairs — 19-08-2026: Inside Operation CameraSwarm: How One Actor Took Over 14,000 Dahua Cameras. Cobertura secundaria del caso.