Protección de datos en la práctica: cómo reducir el riesgo en empresas y sistemas
Publicada el 08/10/2026
La Ley 21.719 obliga a las organizaciones a revisar cómo tratan los datos personales. Una gestión efectiva no necesariamente requiere grandes inversiones: identificar los riesgos, eliminar exposiciones innecesarias y aplicar controles proporcionales puede reducirlos significativamente.
Gobernanza: definir primero cómo se tratarán los datos
La protección de datos debe comenzar por establecer una gobernanza acorde con el tamaño, complejidad y riesgos de cada organización. Esto puede ir desde implementar un sistema formal de gestión de protección de datos hasta, en una empresa pequeña, disponer de un procedimiento claro que establezca cómo se recopilan, utilizan, protegen, conservan y eliminan los datos personales, quién es responsable de cada decisión y cómo se atienden las solicitudes de sus titulares.
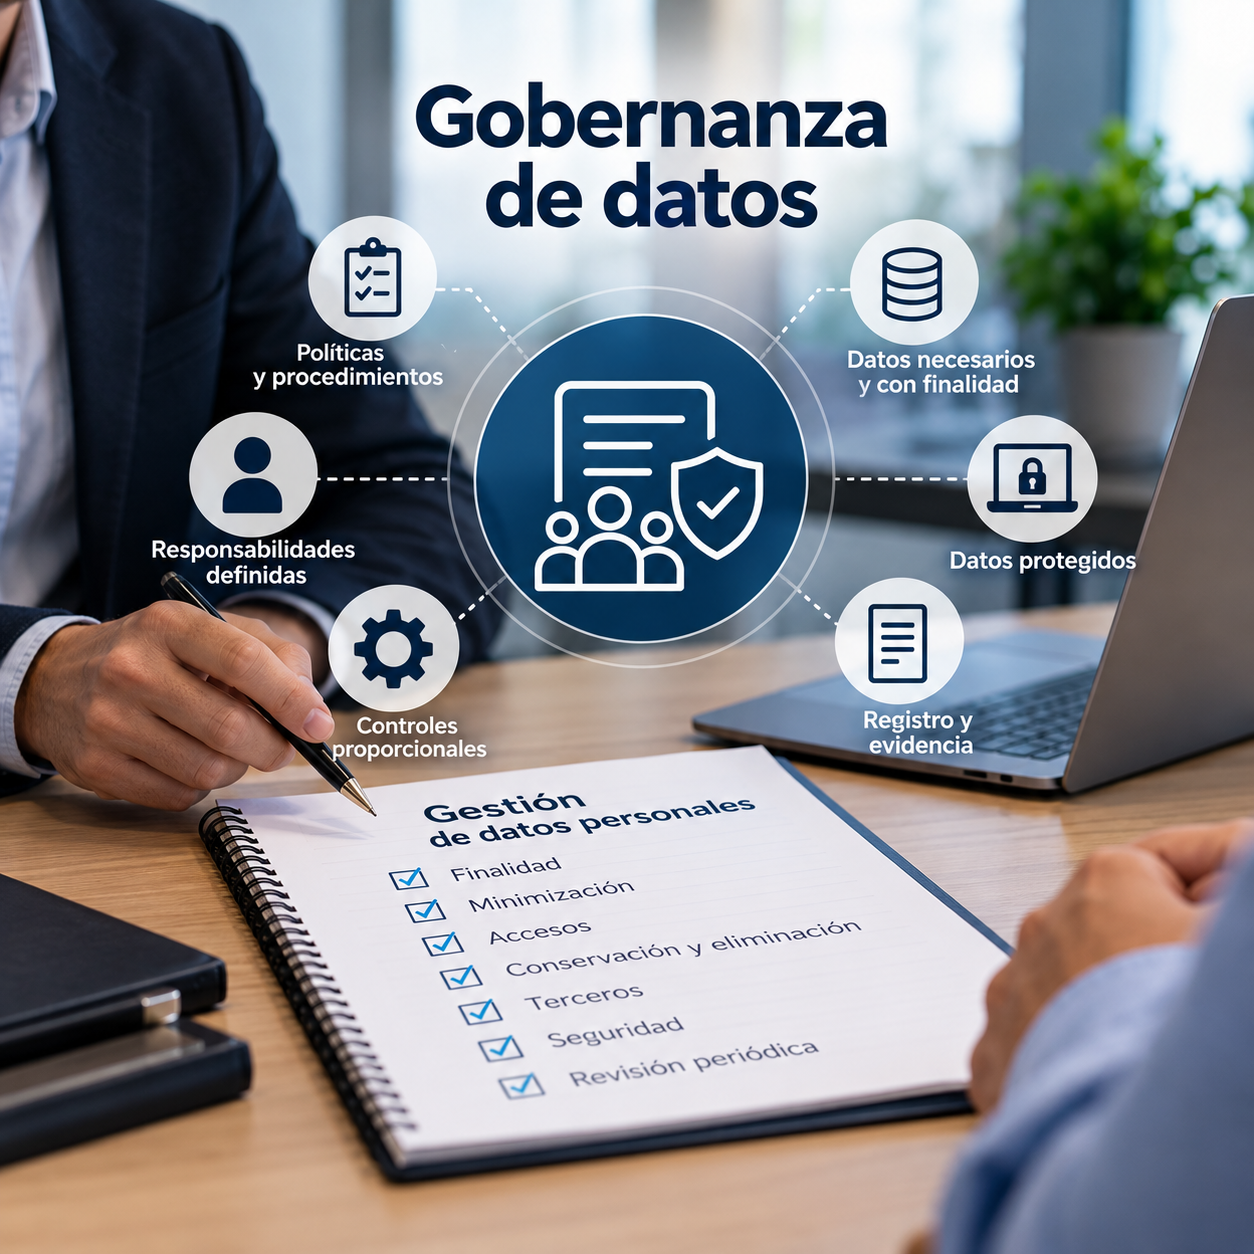
Lo importante no es la cantidad de documentos, sino que existan responsabilidades definidas, reglas conocidas y evidencia de las decisiones y acciones relevantes.
Para establecer esas reglas, la organización debe identificar los riesgos asociados al tratamiento de datos personales y adoptar medidas proporcionales a ellos. Los siguientes son algunos de los principales aspectos que deberían considerarse.
1. Recopilar solamente los datos necesarios
La primera forma de reducir el riesgo es sencilla: si un dato no es necesario, no recopilarlo.
Cada organización debería preguntarse para qué necesita cada dato personal que solicita o almacena. Si un CRM puede funcionar correctamente sin registrar el RUT de sus usuarios, por ejemplo, no existe una razón operacional para incorporarlo simplemente porque el sistema dispone de ese campo.
El mismo criterio debe aplicarse a fotografías, geolocalización, direcciones IP, identificadores de dispositivos, registros de actividad y otros metadatos que determinadas plataformas generan automáticamente.
Las funciones que recopilan información innecesaria deberían mantenerse deshabilitadas cuando técnicamente sea posible.
2. Utilizar los datos para la finalidad definida
Los datos personales deben utilizarse para las finalidades que justificaron su tratamiento.
Que una organización disponga técnicamente de una grabación, un registro de acceso, una fotografía o información biométrica no significa que pueda utilizarla posteriormente para cualquier propósito.
Por ello, la finalidad debe estar definida desde el comienzo y formar parte de las reglas bajo las cuales se administra la información.
3. Reducir la exposición antes de agregar controles
No todos los riesgos requieren comprar nuevas herramientas de ciberseguridad.
Cuando un sistema que procesa datos sensibles —por ejemplo, un control de acceso biométrico— no requiere conectividad a Internet para cumplir su función, mantenerlo aislado puede reducir significativamente su superficie de exposición.
Una empresa pequeña que no disponga de presupuesto para arquitecturas avanzadas puede operar estos sistemas exclusivamente en una red local, deshabilitando P2P, servicios en la nube y accesos remotos innecesarios.
Esto no elimina las obligaciones respecto del tratamiento de los datos: igualmente deben existir reglas de acceso, conservación y eliminación. Sin embargo, constituye una medida técnica concreta de mitigación del riesgo.
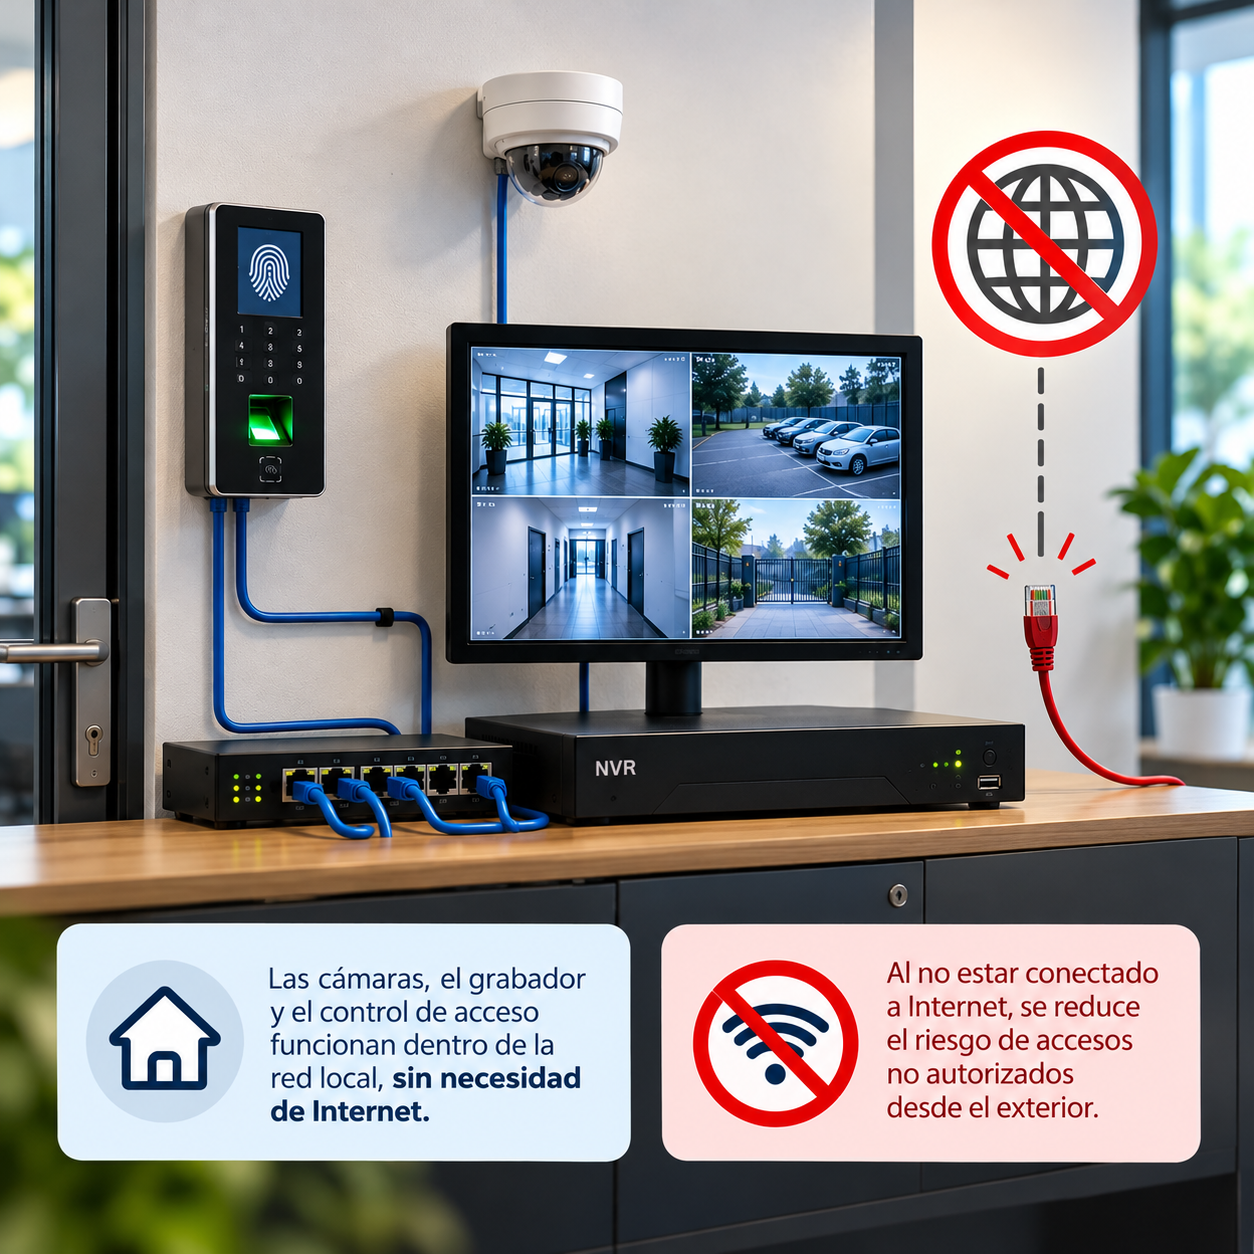
La protección de datos no siempre exige incorporar más tecnología. En algunos casos, una arquitectura más simple y con menos exposición puede ser una medida de seguridad más efectiva.
4. Prestar especial atención a los datos biométricos
La Ley 21.719 considera sensibles los datos biométricos utilizados para identificar de manera unívoca a una persona.
En sistemas de control de acceso mediante huella, reconocimiento facial u otras tecnologías biométricas, debería reducirse al mínimo la exposición de esa información.
Siempre que la operación lo permita, es recomendable privilegiar el procesamiento y almacenamiento local, evitar conexiones a Internet, P2P o servicios cloud innecesarios, restringir los accesos administrativos y conocer dónde se almacenan las plantillas biométricas y qué copias existen.
5. Revisar la configuración de los sistemas
Los equipos y plataformas pueden incorporar funciones que la organización nunca utilizará.
Antes de su puesta en servicio deberían revisarse sus configuraciones y deshabilitar accesos remotos, servicios P2P, almacenamiento cloud, integraciones, cuentas predeterminadas u otras funciones que no sean necesarias.
Una función que permanece habilitada sin ser utilizada agrega exposición sin entregar un beneficio operacional.
La configuración debe volver a verificarse después de actualizaciones, restauraciones, reemplazos o reconfiguraciones, comprobando que los servicios deshabilitados continúen así, que no se hayan reactivado cuentas predeterminadas y que los permisos y políticas continúen funcionando según lo definido.
6. Controlar quién puede acceder a los datos
El acceso a grabaciones, registros de acceso, datos biométricos y demás información personal debe restringirse a quienes realmente lo necesitan.
Cuando los sistemas lo permitan, deben utilizarse cuentas individuales y permisos acordes con las funciones de cada usuario.
Las cuentas y contraseñas compartidas dificultan determinar quién realizó una acción. Cuando un trabajador, instalador, proveedor o tercero deja de necesitar acceso, sus credenciales deben ser revocadas.
También es recomendable revisar periódicamente las cuentas existentes para detectar usuarios antiguos o accesos temporales que permanecieron habilitados.
7. Registrar y conservar evidencia
Las operaciones relevantes sobre datos personales deben dejar trazabilidad.
Cuando se extraigan grabaciones, registros de acceso u otra información, debe conservarse evidencia de quién autorizó la extracción, quién la realizó, cuándo se efectuó y cuál fue su finalidad o motivo.
La información extraída debe limitarse a lo necesario, mantenerse protegida y eliminarse cuando desaparezca la finalidad que justificó su conservación.
La evidencia asociada a estas operaciones también contiene información que debe ser protegida como dato personal y conservarse conforme a reglas previamente definidas.
8. Controlar los accesos de terceros y soporte remoto
Los accesos realizados por fabricantes, integradores, proveedores de soporte u otros terceros también deben quedar registrados.
Cuando se autorice un acceso remoto, debería conservarse evidencia de quién lo autorizó, quién realizó el acceso, cuándo ocurrió, cuál fue su finalidad y, cuando técnicamente sea posible, qué acciones fueron realizadas durante la sesión.
Los accesos destinados a soporte o mantención deberían habilitarse únicamente durante el tiempo necesario y ser deshabilitados una vez terminada la intervención.
9. Definir conservación y eliminación
Los datos no deberían conservarse indefinidamente simplemente porque existe capacidad para almacenarlos.
En videovigilancia deben establecerse períodos de conservación acordes con la finalidad y, cuando sea técnicamente posible, configurar la eliminación o sobrescritura automática de las grabaciones una vez cumplidos esos períodos.
La misma lógica debe aplicarse a otros datos. La organización debería revisar periódicamente si la información almacenada continúa siendo necesaria.
Además, debe existir un procedimiento para eliminar datos cuando dejan de ser necesarios o cuando corresponda atender una solicitud de supresión presentada por su titular, verificando previamente si existe alguna obligación o fundamento que justifique mantenerlos.
Esto incluye credenciales, plantillas biométricas, grabaciones, registros y demás información asociada.
10. La eliminación también debe considerar los respaldos
Eliminar un dato del sistema principal no significa necesariamente que haya desaparecido.
El procedimiento debe contemplar las copias de respaldo: cuánto tiempo puede permanecer allí la información, cómo estará protegida durante ese período y qué ocurrirá si posteriormente debe restaurarse un respaldo que contiene datos que ya habían sido eliminados del sistema productivo.
Los respaldos no deberían transformarse en un mecanismo para conservar indefinidamente información cuya eliminación ya correspondía.
Al mismo tiempo, cuando determinados datos deban conservarse, deberían existir mecanismos proporcionales para protegerlos frente a pérdida, destrucción o indisponibilidad y comprobar que puedan recuperarse frente a una falla o incidente.
11. Informar sobre videovigilancia y grabación
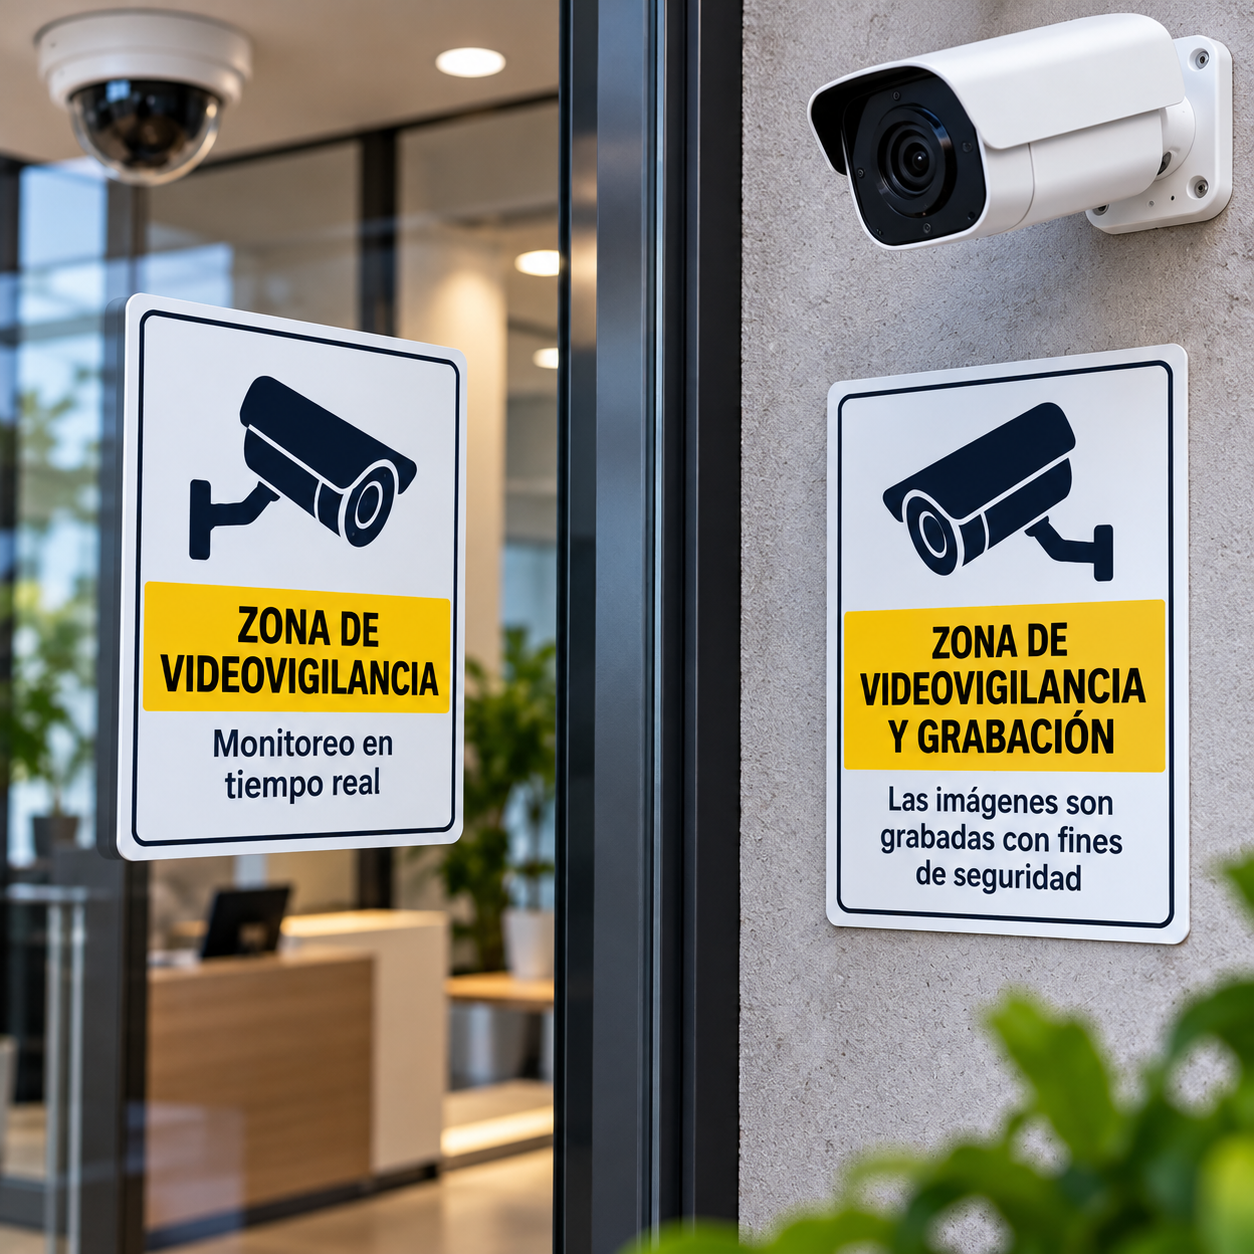
Videovigilancia y grabación no son necesariamente lo mismo. Un sistema puede utilizar cámaras exclusivamente para visualización en tiempo real sin almacenar las imágenes.
Cuando ingresen trabajadores, clientes, proveedores u otras personas a dependencias que cuentan con cámaras de seguridad, es una buena práctica informar mediante señalización visible que el recinto dispone de videovigilancia y, cuando corresponda, que las imágenes son además grabadas con fines de seguridad.
12. Proteger físicamente los sistemas
La seguridad lógica pierde efectividad si cualquiera puede acceder físicamente al equipo donde se encuentran los datos.
NVR, servidores, controladores de acceso y otros dispositivos que procesan o almacenan información personal deberían instalarse en lugares con acceso restringido, evitando que puedan ser manipulados, retirados o intervenidos por personas no autorizadas.
También debe evitarse que monitores, consolas o estaciones de operación queden visibles para personas que no están autorizadas a observar las imágenes o información que muestran.
13. Controlar dispositivos personales y copias externas
Debe evitarse que grabaciones, fotografías, bases de datos o exportaciones terminen innecesariamente almacenadas en teléfonos personales, notebooks, pendrives u otros dispositivos fuera del entorno controlado por la organización.
Cuando por razones operacionales se autorice el acceso desde equipos móviles o externos, debe quedar definido quién puede hacerlo y bajo qué condiciones.
14. Considerar todo el ciclo de vida de los equipos
Antes de retirar, reemplazar, vender, devolver, reutilizar o desechar un equipo, debe verificarse y eliminarse de forma segura la información almacenada localmente.
Esto puede incluir grabaciones, usuarios, registros de acceso, fotografías, plantillas biométricas, configuraciones y credenciales de conexión.
El riesgo no termina cuando un dispositivo deja de prestar servicio: los datos pueden continuar dentro del equipo.
15. Mantener los sistemas actualizados
Los equipos, plataformas y aplicaciones que tratan datos personales deben mantenerse razonablemente actualizados.
Es recomendable verificar periódicamente la disponibilidad de firmware y actualizaciones de seguridad y evitar mantener directamente expuestos a Internet dispositivos que ya no reciben soporte del fabricante.
Si un equipo antiguo debe continuar funcionando y no necesita conectividad externa, aislarlo puede reducir considerablemente su exposición.
16. Revisar terceros, nube y ubicación de los datos
La organización debe identificar qué terceros tienen acceso o realizan tratamiento de datos personales, como centrales de monitoreo, proveedores de soporte, plataformas cloud o servicios de almacenamiento.
También debe conocer dónde se almacenan y procesan los datos y, cuando sean transferidos o tratados fuera de Chile, verificar que dicha transferencia se realice conforme a las exigencias legales aplicables.
No basta con proteger el sistema instalado dentro de la empresa si posteriormente la misma información es enviada a infraestructura externa sin conocer cómo será tratada.
17. Revisar las integraciones entre sistemas
Una integración puede hacer que información correctamente protegida en un sistema termine replicada en otro.
Debe identificarse qué datos se transfieren, con qué finalidad, qué sistemas los reciben y cuáles conservan copias.
Las integraciones deberían limitarse a la información necesaria y respetar las reglas de acceso, conservación y eliminación aplicables a los datos originales.
18. Proteger las comunicaciones y notificaciones
Los datos también pueden salir de los sistemas mediante correos electrónicos, Teams, Gmail, mensajería, notificaciones push y otros mecanismos de comunicación.
Estas comunicaciones deberían contener únicamente la información necesaria para su finalidad y dirigirse solo a destinatarios autorizados.
Cuando las plataformas corporativas lo permitan, pueden aplicarse políticas para controlar acceso, reenvío, descarga, conservación y eliminación de estas comunicaciones, especialmente cuando contienen información sensible.
19. Evitar datos reales cuando no sean necesarios para pruebas
Las etapas de instalación, configuración, capacitación y pruebas también pueden generar exposición.
Cuando sea posible, deberían utilizarse datos ficticios o de prueba. Si resulta necesario utilizar información personal real, debe limitarse su cantidad, restringirse su acceso y eliminarse cuando termine la actividad que justificó su utilización.
No es necesario, por ejemplo, cargar una base biométrica completa de trabajadores simplemente para comprobar que un controlador puede operar correctamente.
Una gestión proporcional al riesgo
La aplicación práctica de la protección de datos no debería reducirse a elaborar documentos ni tampoco entenderse únicamente como un problema de ciberseguridad.
Una organización pequeña puede no necesitar la misma estructura de gestión que una gran compañía, pero ambas deben ser capaces de responder preguntas básicas: qué datos poseen, por qué los necesitan, quién puede acceder a ellos, dónde están almacenados, cuánto tiempo los conservarán, quién puede autorizar su entrega y cómo serán eliminados.
A partir de esas respuestas pueden definirse controles proporcionales.
En algunos casos será necesaria una plataforma de gestión, cifrado, segregación de redes o controles avanzados. En otros, una medida mucho más sencilla puede eliminar una parte importante del riesgo.
Si un dato no es necesario, no lo recopile. Si una función no se utiliza, desactívela. Y si un sistema no necesita Internet para cumplir su función, desconectarlo puede ser una de las medidas de protección más simples y efectivas.